
جزئیات محصول
آزمایشگاه ارزیابی امنیت سختافزار
بررسی مشخصات، موجودی و اطلاعات کامل محصول.
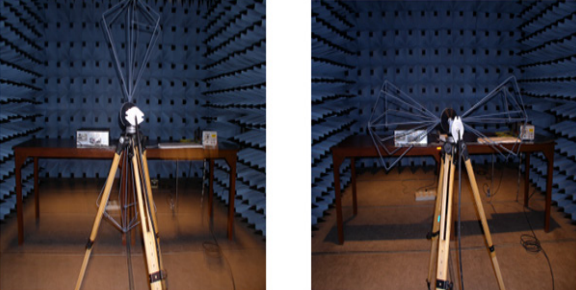
آزمایشگاه ارزیابی امنیت سختافزار
حوزه : ارتباطات و آی تی
موجودی: 5
توضیحات
آزمایشگاه ارزیابی امنیت سختافزاری: الزامات امنیتی، ارزیابی سختافزار، ارزیابی انتشار و پروتکلها. خدمات امنیتی و ظرفیتهای آموزشی.
مقدمه
اشعاعات ترکیبی به عنوان سیگنالهای حامل اطلاعات غیرارادی تعریف میشوند که اطلاعات مرتبط یا فاش کنندهی اطلاعاتی که اگر از طریق اینترسپت شوند و تجزیه و تحلیل شوند، اطلاعات دستهبندی شده و امنیتی انتقال یافته، دریافت شده، کنترل شده یا به هر شیوه دیگری توسط هر تجهیز پردازش اطلاعاتی منتشر شده اند. بنابراین، اهداف اصلی آزمایشگاه ارزیابی امنیت سخت افزار عبارتند از:
تعیین الزامات امنیتی قابل اجرا برای یک سیستم داده شده.
اندازهگیری اندازهگیری که سیستم به الزامات امنیتی قابل اجرا خود پاسخ میدهد و خطرات باقیمانده را معرفی میکند.
خدمات
ارزیابی سخت افزار
شناسایی برنامههای جاسوسی از طریق تجزیه و تحلیل سیستم در سطح برد و تراشه.
ارزیابی امنیت سیستم سخت افزاری به سطح بازبینی سیستم، برد و تراشه بر اساس روشهای توسعه یافته.
ارزیابی امنیت سیستمهای سخت افزاری از نظر عملکرد نادرست دیگر دستگاهها.
ارزیابی امنیت از نظر مقاومت در برابر مزاحمتها در مناطق عملیاتی.
تأیید عملکرد تجهیزات بر اساس تعیین اصالت قطعات.
ارزیابی انتشار
ارزیابی امنیت انتشار تجهیزات و فراهم کردن یک منطقه امن برای تجهیزات.
ارزیابی امنیت انتشار کانالهای جانبی در سیستمهای رمزنگاری.
ارزیابی امنیت سیستمها از نظر توان انتشار.
مانیتورینگ سیستم در مدت زمان مشخص از نظر انتشار.
ارزیابی پروتکل
طراحی سناریوی حمله و تست نفوذ پروتکل.
ارزیابی امنیت پروتکل مطابق با مطالعه پروتکل و تجزیه و تحلیل مفهومی امنیت سیستم.
ارزیابی اولیه امنیت پروتکل مطابق با تهدید گزاری شده.
مستندسازی و طبقهبندی سطح امنیت پروتکل براساس اسناد ارائه شده.
ظرفیتها
برگزاری دورههای آموزشی امنیت سخت افزاری، مانند یادگیری EMC و TEMPEST.
طراحی، حرکت و راهاندازی آزمایشگاه ارزیابی امنیت سخت افزار.
طراحی و ساخت اتاق امنیتی برای مرکز پردازش دادههای حیاتی.
تعریف الزامات امنیتی برای سیستم خاص از طراحی تا تولید.